Pontos principais
- O OpenClaw é um agente de IA de código aberto que funciona de forma autónoma, utilizando um Gateway, Skills e qualquer modelo de IA que ligares.
- A auto-hospedagem significa que és tu próprio responsável pelas atualizações e pela segurança, o que causou um grave incidente de exposição em 2026.
- A Cloudways trata das atualizações, cópias de segurança e isolamento por predefinição, ao mesmo tempo que te dá liberdade na escolha do modelo e acesso ao terminal.
- Tanto o OpenClaw como o Hermes funcionam na mesma configuração da Cloudways, por isso, mudar é só uma questão de alterar o plano.
Já alguma vez recebeste uma mensagem a uma hora estranha e acabaste por não responder a tempo? Isso acontece a toda a gente. Por mais proativo que sejas na gestão da tua caixa de entrada, estes deslizes acontecem.
E o OpenClaw foi concebido precisamente para situações como estas.
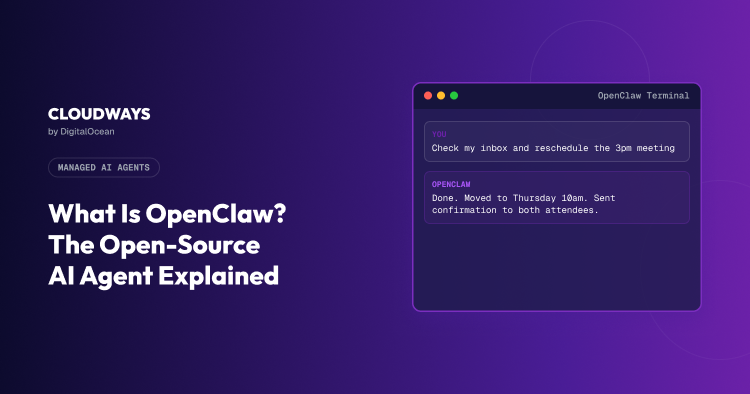
Só tens de lhe dizer o que se passa, seja o que for que se esteja a acumular — uma mensagem, uma reunião que precise de ser remarcada — e, enquanto estás noutro sítio, ele trata disso por ti, ocupando-se disso de acordo com o seu próprio calendário, em vez de ficar à espera que te lembres.
Mas o OpenClaw também não faz as coisas necessariamente na ordem que esperarias.
Se deixares que ele decida por si próprio, às vezes o calendário é organizado antes mesmo de o e-mail ser tratado. Dá-lhe uma ordem específica para seguir e ele vai seguir essa ordem em vez disso.
Já há tanta gente a confiar no OpenClaw que, segundo a Wikipédia, tem agora 247 000 estrelas no GitHub e 47 700 forks, uma subida que demorou cerca de seis meses desde o início.
Mas o que é, afinal, o OpenClaw e como é que ele faz todas essas chamadas sozinho? Continua a ler para descobrires isso e muito mais neste blogue.
- O que é o OpenClaw? Definição e conceito principal
- O OpenClaw é um agente de IA ou apenas mais um chatbot?
- Como funciona o OpenClaw?
- Para que podes usar o OpenClaw?
- O que é realmente preciso para gerires o OpenClaw por conta própria
- O problema de segurança e gestão de versões do OpenClaw
- Como a hospedagem gerida resolve o problema de segurança do OpenClaw
- O que está incluído no alojamento OpenClaw da Cloudways
- Considerações finais
O que é o OpenClaw? Definição e conceito principal
Foram precisas três tentativas para se decidir o nome.
Foi lançado como Clawdbot no final de 2025, tendo mudado para Moltbot pouco tempo depois, alegadamente porque o nome original se assemelhava demasiado a um produto já existente da Anthropic. Por fim, ficou-se pelo nome OpenClaw no final de janeiro de 2026.
Para além da história por trás do nome, o OpenClaw é bastante simples de descrever.
O OpenClaw é um agente de IA de código aberto. Ou seja, basta ligá-lo a um modelo de IA e configurá-lo para as aplicações de mensagens que já usas.
O OpenClaw é um agente de IA ou apenas mais um chatbot?
Escreve«lembra-me de ligar ao dentista amanhã» no ChatGPT e ele vai sugerir-te que configures um lembrete, pode explicar-te passo a passo como fazes isso no teu telemóvel ou dar-te outras instruções.
Mas se escreveres a mesma coisa no OpenClaw, o lembrete aparece automaticamente.
Ninguém precisa de configurar nada. E é isso que distingue o OpenClaw dos outros chatbots, tornando-o um agente de IA.
O OpenClaw funciona segundo o seu próprio calendário
O OpenClaw funciona com um temporizador. E os programadores chamam-lhe «heartbeat».
Ele faz uma verificação por si próprio de vez em quando, quer alguém lhe tenha falado ou não. É em grande parte por isso que consegue detetar um problema antes mesmo de o teres notado.
Há mais coisas a saber sobre como isto funciona na prática, como tarefas cron e gatilhos específicos; vamos falar disso na próxima secção.
Como funciona o OpenClaw?
Três componentes na base: um Gateway, um conjunto de Skills e qualquer modelo que seja ligado.
O Gateway liga o OpenClaw às tuas aplicações de mensagens
O Gateway fica atento a qualquer aplicação que esteja ligada e encaminha as mensagens para o modelo que faz o trabalho de raciocínio.
O número de aplicações a que te podes ligar, e com que facilidade, depende de onde estiveres a executar o OpenClaw.
Especificamente no Cloudways, o WhatsApp e o Slack funcionam diretamente a partir do painel de controlo, sem necessidade de qualquer configuração adicional além de escolheres um canal. O Discord e o Telegram também funcionam, mas através do acesso ao terminal em vez de um botão.
As «skills» permitem que o OpenClaw aprenda novas tarefas
Uma «skill» é um pequeno conjunto de instruções que outra pessoa já escreveu, que abrange uma tarefa específica. Basta instalá-la uma vez e, a partir daí, o OpenClaw consegue realizar essa tarefa sem que tenhas de a explicar novamente.
O ClawHub é onde a maioria das competências é publicada. Ninguém se põe de acordo sobre quantas existem exatamente num determinado momento; as estimativas deste ano variaram entre alguns milhares e dezenas de milhares, e um guia recusou-se categoricamente a repetir um número amplamente citado porque não conseguiu verificá-lo no próprio registo.
Essa dimensão tem dois lados. Uma verificação de segurança recente (26 de janeiro) descobriu 341 competências no ClawHub a roubar discretamente dados dos utilizadores, instaladas como parte de uma ação coordenada.
Vale a pena verificar quem criou uma skill e há quanto tempo foi atualizada antes de instalar qualquer coisa que tenha a ver com dados sensíveis, especialmente o acesso a e-mails ou ficheiros.
Como é que o OpenClaw guarda o contexto
Por predefinição, o OpenClaw esquece-se de tudo. Tudo desaparece assim que a sessão termina.
Em vez disso, guarda tudo em ficheiros Markdown e volta a lê-los mais tarde, quando for preciso. Um ficheiro, o MEMORY.md, guarda as coisas a longo prazo, as preferências, as decisões e os detalhes dos projetos em curso. Um registo diário separado mantém um registo do que aconteceu nesse dia específico.
Esse registo diário também não aparece automaticamente em todas as conversas. O agente tem de ir procurá-lo, usando uma ferramenta de pesquisa integrada, quando precisar mesmo de alguma informação de há alguns dias atrás.
Também há um limite para a quantidade de coisas que o OpenClaw consegue guardar de uma só vez.
As conversas longas acabam por atingir um limite máximo: 200 000 tokens em configurações baseadas no Claude, segundo os próprios documentos de automação do OpenClaw. Mesmo antes desse limite, o OpenClaw executa um passo discreto em segundo plano, guardando tudo o que é importante na memória antes de a conversa mais antiga ser comprimida e, na sua maioria, descartada.
Além disso, tal como acontece com todos os agentes e ferramentas de IA, nem sempre funciona na perfeição.
Um artigo académico que testou o OpenClaw na prática concluiu que a continuidade da memória entre sessões era, nas palavras dos autores, bastante pouco fiável.
Tarefas Cron e gatilhos, a funcionar sem intervenção manual
Já falámos um pouco sobre o «heartbeat»; aqui está o resto.
Por predefinição, o Heartbeat faz verificações aproximadamente a cada 30 minutos, de acordo com a documentação do OpenClaw. Ele lê um ficheiro chamado HEARTBEAT.md e decide se há alguma coisa que precise de atenção. Se não houver nada, continua a funcionar sem dar nas vistas.
As tarefas Cron são a outra metade. São elas que tratam de tudo o que tem um horário específico. Publicar uma atualização todas as segundas-feiras às 7h. Verificar algo a cada quinze minutos.
Se definires esse intervalo de forma demasiado agressiva, os custos aumentam rapidamente. Se fizeres verificações de «heartbeat» a cada minuto, isso significa 1 440 chamadas de API pagas por dia, só para confirmar que o sistema não ficou inativo, de acordo com o próprio guia de resolução de problemas da OpenClaw.
Nenhum deles funciona num portátil que entra em modo de suspensão à noite.
Por que é que o OpenClaw precisa do teu próprio modelo de IA
O OpenClaw não vem com nenhum modelo integrado. É uma estrutura, essencialmente vazia até que algo seja ligado a ela.
Claude, GPT, Gemini, o que quer que já esteja a ser usado noutro lado. Isto é BYOK, traz a tua própria chave. O fornecedor cobra diretamente, às suas próprias tarifas, e o OpenClaw limita-se a encaminhar o raciocínio através do que quer que esteja ligado.
Nada obriga ninguém a ficar preso ao modelo de uma única empresa. Se aparecer um melhor, basta trocar.

Vê como funciona na tua própria caixa de entrada
Já leste como o OpenClaw funciona. Agora vê-o a limpar mesmo a tua lista de e-mails pendentes enquanto dormes.
Para que podes usar o OpenClaw?
Já leste como o Gateway, as Competências e os elementos de memória se encaixam. Eis o que isso significa na prática quando o estiveres a usar.
Gestão da caixa de entrada e do calendário
Já viste este; é o exemplo a que este post está sempre a voltar. Diz ao OpenClaw o que tens na tua caixa de entrada e ele redige a resposta, verifica o teu calendário real em vez de adivinhar e confirma a hora da reunião sem que tenhas de abrir nenhuma das aplicações.
Pesquisa e monitorização da concorrência
Digamos que queiras saber o que um concorrente tem andado a fazer. Não precisas de visitar o site deles vezes sem conta, verificar os preços e ver quais as notícias que os mencionaram esta semana.
Diz ao OpenClaw para fazer isso e ele apresenta-te um resumo de verdade, em vez de teres de ir juntando as peças a partir de cinco separadores abertos.
Tarefas do programador
Se escreves código, podes configurar o OpenClaw para monitorizar o teu repositório Git e deixá-lo a vigiar as alterações.
Vai sinalizar um teste que falhou, resumir o que é que a pull request alterou de facto e apanhar o alerta que teria disparado às 3 da manhã, antes mesmo de te acordares para o veres.
Trabalho de rotina com o
Os clientes fazem sempre as mesmas três perguntas todos os meses, sem falhar. Em vez de teres de escrever a mesma resposta pela quinta vez, o OpenClaw consegue ver o estado da conta deles, resumir o que mudou e enviar a informação antes mesmo de eles te contactarem.
O que é realmente necessário para executar o OpenClaw por conta própria
Instalar o OpenClaw não exige quase nenhum esforço. O difícil é mantê-lo funcionando.
Num portátil
Vinte minutos, mais ou menos. Instala o Node.js, descarrega os ficheiros do OpenClaw, adiciona a tua chave API e já está a responder às coisas. É o suficiente para testar.
Mas basta fechar a tampa e tudo pára. As mensagens não são verificadas, o «heartbeat» não dispara, as tarefas cron ficam por aí à espera de uma máquina que está adormecida. Um portátil serve para uma tarde de curiosidade. Mas não serve para nada de que realmente dependas.
Num VPS
É aqui que tudo acaba para quem o usa a sério.
As especificações variam consoante quem dá o conselho. 2 vCPUs e 4 GB de RAM parecem ser o mínimo em que a maioria concorda; 8 GB é o que realmente dá conta do recado quando se tem automação de navegadores ou várias tarefas a correr ao mesmo tempo, segundo o guia de VPS do Kilo. Os servidores que rodam isto sem problemas custam entre 5 e 7 dólares por mês.
A conta do servidor não é o que dá trabalho às pessoas. A instalação do Docker, a configuração do SSL, garantir que o processo reinicie automaticamente depois de um reinício do sistema, ficar atento a atualizações que possam causar problemas sem dar por isso. Tudo isso fica a cargo de quem configurou o sistema.
Se poupares na RAM, o sistema falha de formas estranhamente específicas. A memória esgota-se a meio de uma tarefa, o que se traduz num erro de heap do JavaScript que parece exatamente uma falha aleatória, a menos que já saibas que tens de verificar a RAM primeiro. Um navegador sem interface gráfica que se recusa a funcionar com a versão do Chromium do servidor pode consumir uma tarde inteira até alguém perceber o que está realmente errado.
Esquece as complicações com o servidor
Sem Docker, sem configuração de SSL, sem teres de te preocupar se o teu VPS tem RAM suficiente. Basta ligares uma chave e já podes começar.
O problema de segurança e gestão de versões do OpenClaw
A auto-hospedagem traz consigo um segundo custo que ninguém menciona logo à partida.
No início de 2026, uns investigadores revelaram uma vulnerabilidade no OpenClaw que permitia a alguém assumir o controlo de um servidor só por fazer com que uma pessoa visitasse uma página web. Bastava um único clique.
Quando a notícia se tornou pública, já tinham sido encontrados mais de 135 000 servidores OpenClaw expostos na Internet, a maioria sem qualquer proteção de login.
Entretanto, a falha já foi corrigida e, na verdade, já estava resolvida há dias antes de a maioria das pessoas sequer saber do assunto. Milhares de pessoas instalaram algo poderoso, deixaram as configurações por defeito tal como estavam e nunca mais voltaram a verificar. Foi isso que, na verdade, causou os danos.
As atualizações vêm acrescentar mais um tipo de pressão a tudo isto. São lançadas novas versões constantemente, algumas para resolver exatamente este tipo de problema, outras que, de vez em quando, estragam algo que demoraste um fim de semana a configurar.
Seja como for, alguém tem de testar cada versão antes de ela chegar perto de e-mails e ficheiros reais, e essa pessoa é quem configurou o servidor.
A segurança e a gestão de versões acabam por ser da tua responsabilidade assim que passares a hospedar o serviço por conta própria.
Como o alojamento gerido resolve o problema de segurança do OpenClaw
A vulnerabilidade de antes resumia-se a servidores expostos a funcionar com as configurações predefinidas, sem ninguém a verificá-los. Essa é a verdadeira lacuna que um único patch nunca iria colmatar.
Os serviços de alojamento geridos, como o Cloudways, executam cada instância do OpenClaw numa configuração dedicada e isolada, em vez de num servidor partilhado ou com configuração padrão exposto à Internet.
O agente só recebe os dados e as credenciais que lhe forneceres explicitamente; nada mais fica ao seu alcance caso algo corra mal.
As atualizações também são testadas antes de chegarem à tua instância, em vez de seres tu a decidir se uma nova versão é segura. Se algo deixar de funcionar, há cópias de segurança a serem feitas ao longo do dia, pelo que restaurar para um estado funcional é só uma questão de clicar no painel de controlo, não é preciso reconstruir tudo.
Continuas a escolher o teu próprio modelo de IA. O acesso ao terminal continua disponível, caso queiras explorar o servidor por conta própria.
A diferença é que a exposição e a negligência, os dois fatores por trás de toda essa crise, já não são da tua responsabilidade.
Executa o OpenClaw sem os riscos
Instâncias isoladas, atualizações testadas, cópias de segurança diárias. Os problemas que afetaram 135 000 servidores são geridos por predefinição.
O que está incluído no plano OpenClaw da Cloudways
Os preços começam nos 9,99 $ por mês para o plano Scout e vão até aos 79,99 $ para o plano Swarm.
Não importa em que nível estejas, pois o essencial é o mesmo para todos os planos. Tens cópias de segurança diárias, SSL gerido, acesso SSH e muito mais nos quatro planos.
Também podes escolher onde o serviço vai funcionar. Neste momento, há nove regiões, desde Nova Iorque a Singapura e Sydney, o que é útil sobretudo se a localização dos dados ou a latência forem realmente importantes para o que estás a fazer.
A cobrança é por hora e não há nenhum contrato anual associado. Se deixares de usar o serviço, deixas de pagar. Podes ficar tranquilo, sem teres de te preocupar com surpresas de renovação daqui a um ano.
Atualizações validadas e segurança
As novas versões do OpenClaw não são instaladas diretamente na tua instância.
A Cloudways testa-as primeiro e, se alguma causar algum problema, é retida em vez de ser implementada automaticamente. É essa a diferença entre descobrires que uma atualização deu errado por causa do teu próprio agente avariado e nem sequer perceberes que isso aconteceu.
Cada instância também funciona separadamente das dos outros clientes. Nada na tua configuração depende do que se passa no servidor de outra pessoa.
Como funciona o BYOK na Cloudways
Continuas a trazer o teu próprio modelo. Claude, GPT, Gemini, seja o que for que já estejas a usar.
Liga a chave da API através do painel de controlo e a Cloudways encaminha os pedidos por essa chave. O teu fornecedor cobra-te diretamente, às suas próprias tarifas, de forma totalmente separada do que pagas pelo próprio servidor.
Ninguém na Cloudways toca nessa chave, a não ser para processar os teus pedidos através dela.
Acesso ao terminal para utilizadores avançados
Todos os planos incluem acesso SSH, até mesmo o de 9,99 $. A maioria das pessoas nunca o abre. Há quem queira dar uma espreitadela, instalar algo manualmente, verificar um ficheiro de registo por conta própria, e essa porta fica aberta o tempo todo.
«Gerido» não significa «bloqueado».
O Hermes funciona exatamente com a mesma configuração, caso queiras um agente que crie as suas próprias competências, em vez de seres tu a instalá-las.
Considerações finais
Qualquer pessoa consegue pôr o OpenClaw a funcionar em vinte minutos. Mantê-lo a funcionar daqui a seis meses, com as atualizações instaladas, com cópias de segurança feitas e sem ficar exposto na Internet, é uma tarefa completamente diferente, e é essa que a maioria das pessoas deixa de fazer discretamente após a terceira semana.
Portanto, a verdadeira questão não é qual o agente a utilizar. É se queres ser tu a ficar de plantão para isso.
A Cloudways tira-te esse trabalho das mãos. As atualizações são testadas antes de chegarem até ti, os backups são feitos automaticamente e a tua instância fica isolada das de toda a gente.
Instala o teu agente OpenClaw e descobre como é passar uma semana sem teres de te preocupar com a tua caixa de entrada.
O teu agente, pronto a funcionar em poucos minutos
Escolhe o OpenClaw ou o Hermes, liga a tua chave e deixa de te preocupar com as partes que antes te roubavam os fins de semana.
P1: Os dados do meu agente OpenClaw são privados?
Sim, o teu histórico de conversas, a memória do agente e as chaves API associadas permanecem privados. A equipa da Cloudways pode ver detalhes ao nível da infraestrutura, como se o teu servidor está ativo e qual a sua taxa de utilização, mas nada do que está dentro do próprio agente.
P2: O que acontece durante uma atualização do OpenClaw?
Não tens de te preocupar com nada. A Cloudways testa todas as novas versões do OpenClaw antes de estas chegarem à tua instância e retém tudo o que se revelar defeituoso. Sem aprovação manual, sem tempo de inatividade programado.
P3: Posso usar o meu próprio LLM com o OpenClaw?
Sim. O OpenClaw funciona com o modelo BYOK (Bring Your Own Key), ou seja, podes ligar o Claude, o GPT ou o Gemini através do painel de controlo, e o teu fornecedor cobra-te diretamente às tarifas normais.
P4: Preciso de ter conhecimentos técnicos para utilizar o OpenClaw?
Não. Escolher um plano, ligar uma chave API e fazer a implementação são coisas que se fazem com uns poucos cliques no Cloudways; não é preciso usar o Docker nem a linha de comandos, a menos que queiras ir lá ao terminal mais tarde.
P5: Em que é que a Cloudways difere de outros fornecedores de alojamento OpenClaw?
A maioria das configurações de alojamento próprio ou de VPS «bare» deixa os testes de atualizações, a segurança e as cópias de segurança inteiramente a teu cargo. A Cloudways trata destas três coisas por predefinição, com instâncias dedicadas e isoladas, versões validadas antes do lançamento e cópias de segurança diárias automatizadas, sem que tenhas de gerir o servidor de forma alguma.
Start Growing with Cloudways Today.
Our Clients Love us because we never compromise on these
Sarim Javaid
Sarim Javaid é gerente sênior de marketing de conteúdo da Cloudways, onde sua função envolve a criação de narrativas atraentes e conteúdo estratégico. Hábil na elaboração de histórias coesas a partir de uma enxurrada de ideias, a escrita de Sarim é impulsionada pela curiosidade e um profundo fascínio pelos algoritmos em evolução do Google. Para além da esfera profissional, é um admirador de música e arte e uma pessoa demasiado entusiasmada.