Puntos clave
- El MCP (Model Context Protocol) permite que un asistente de IA realice acciones reales y autorizadas en tus servidores, en lugar de limitarse a dar consejos, y los permisos de tu cuenta siguen autorizando o denegando cada paso.
- La lectura y el diagnóstico mediante IA suponen un riesgo bajo y vale la pena adoptarlos ya, aunque los cambios solo son seguros cuando son reversibles, tienen un alcance limitado y los confirma una persona.
- Los riesgos más importantes son la inyección indirecta de comandos, las descripciones de herramientas manipuladas, los tokens con privilegios excesivos y los servidores de terceros no fiables, y para cada uno de ellos existe una medida de seguridad adecuada.
- Limita tus permisos con tokens de corta duración, opta por un servidor alojado en lugar de código local sin verificar, mantén las copias de seguridad activadas y lee bien antes de dar tu visto bueno.
La IA se ha extendido a todos los aspectos del desarrollo y mantenimiento de software. Empresas de todo tipo y tamaño no solo ofrecen funciones basadas en IA en sus productos y servicios, sino que también utilizan cada vez más herramientas como ChatGPT, Claude, Cursor, Gemini y otras para optimizar sus flujos de trabajo internos. Como consecuencia, surge una duda común: ¿es segura la IA? ¿Deberías dejar que gestione tus servidores? Sí, deberías, pero con algunas salvedades.
Dar acceso a un LLM a tus cuentas de herramientas de trabajo de la empresa o al backend técnico puede dar un poco de miedo, y está bien que te preocupe esto. Demuestra que entiendes la importancia de la ciberseguridad.
Yo trabajo con estas herramientas, y este artículo es un análisis sincero sobre dónde deberíamos trazar los límites.
- ¿Qué significa MCP en el ámbito de la IA?
- ¿Qué es, al fin y al cabo, la gestión de servidores con IA?
- ¿Es segura la IA para la gestión de servidores de producción?
- Preocupaciones reales sobre la seguridad en la gestión de servidores con IA
- Medidas de seguridad para servidores MCP
- Buenas prácticas de seguridad en el uso de la IA
- Seguir las medidas de seguridad de MCP tiene ventajas para tu negocio
- Garantiza la seguridad de MCP para una gestión segura de los servidores de IA
¿Qué significa MCP en el ámbito de la IA?
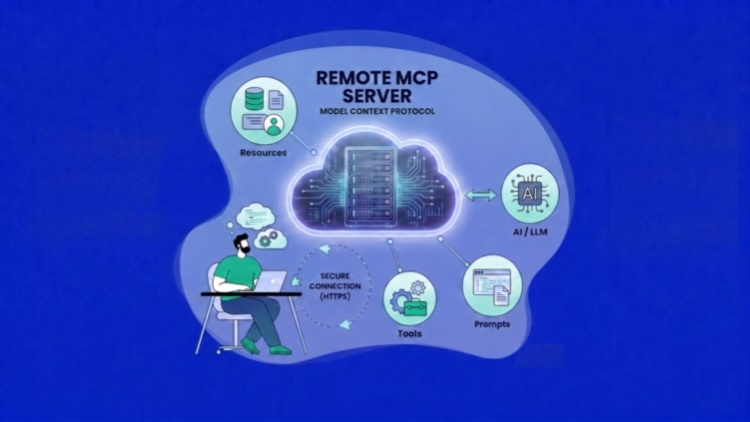
El Model Context Protocol (MCP) es un estándar de conexión que permite a tu asistente de IA salir de su ventana de chat y realizar tareas de forma eficaz en tus herramientas de trabajo, como Figma, Canva, Photoshop, WooCommerce o los servidores en la nube donde se almacenan tus datos empresariales más importantes.
Obviamente, esto va mucho más allá de que el asistente de IA te dé instrucciones paso a paso sobre cómo usar esas herramientas y de que tú mismo realices esas acciones. Para que te hagas una idea, imaginemos que necesitas que te hagan unos trabajos en tu propiedad, así que le das a un nuevo contratista las llaves del garaje y del cobertizo, pero no las de tu casa.
Las acciones que puedes realizar con éxito desde la ventana de chat de IA dependen de la configuración de tu cuenta o de los privilegios que tengas en la herramienta a la que estés conectado a través de MCP.
¿Qué es, al fin y al cabo, la gestión de servidores con IA?

La web de tu empresa, tu blog personal, tu página de portfolio o tu tienda online están alojadas en servidores. Puede que utilices tipos de alojamiento compartido, dedicado, en la nube o VPS. Sea cual sea el caso, es probable que, en 2026, tu proveedor de alojamiento permita que tu herramienta de IA se conecte a tu infraestructura de alojamiento a través de MCP.
En esencia, estás haciendo toda la gestión tradicional del servidor en una ventana de chat con IA.
Seamos realistas. Tu IA no es un proceso con conciencia propia que vive en tu aplicación LLM. Cuando gestionas servidores con IA, esta envía solicitudes a través de la API del proveedor de alojamiento. Es la misma interfaz por la que pasan los clics de un empleado humano.
Por ejemplo, si pides una copia de prueba de la tienda de un cliente antes de actualizar un plugin, el asistente te sugiere una serie de pasos y, en cada fase, se aplican los controles habituales de acceso y permisos de tu cuenta. El modelo lee y razona, pero es tu cuenta de alojamiento la que autoriza o deniega las acciones.
La gestión de los servidores de IA se basa más en la delegación que en la autonomía.
¿Es segura la IA para la gestión de servidores de producción?
Sí, es seguro utilizar servidores de producción con IA. Esto es así incluso para los usuarios sin conocimientos técnicos. Lo único que tienes que hacer es seguir unas cuantas prácticas recomendadas.
En primer lugar, depende del alcance de los permisos que le hayas concedido a tu herramienta de IA con MCP. Con los proveedores de alojamiento que se precien, es bastante fácil conceder un control de acceso basado en roles a los usuarios de herramientas de IA. Puedes restringir acciones que puedan resultar destructivas o poco convencionales para garantizar que se respeten debidamente los principios de gestión del servidor.
Esto se consigue cuando eres tú quien decide el alcance de tu token. Un MCP de alojamiento bien diseñado te permite emitir tokens con un alcance limitado, en lugar de una única credencial con poderes ilimitados.
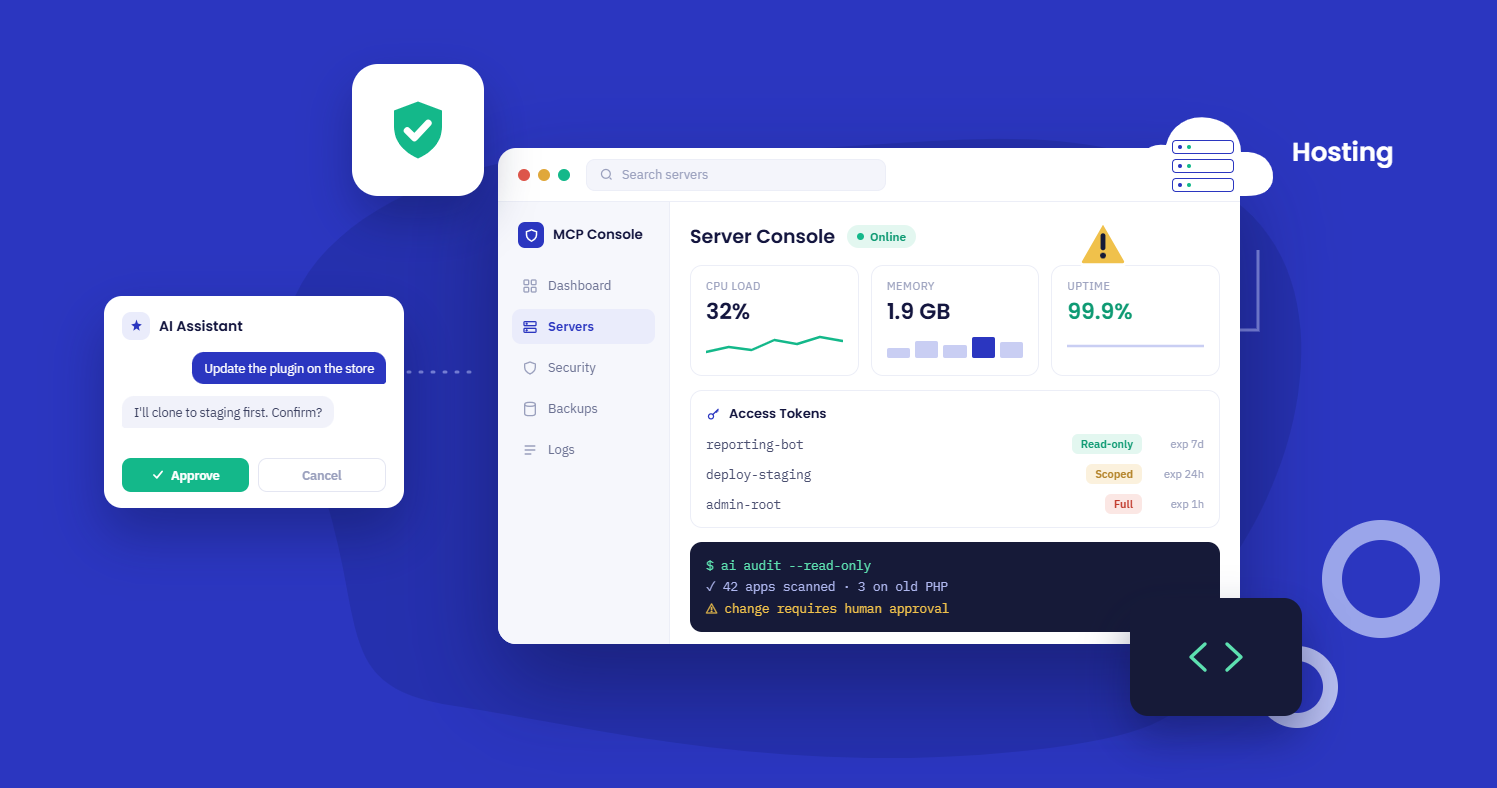
Cloudways, por ejemplo, te permite crear tokens de acceso con nombre en tres niveles: acceso completo, solo lectura o permisos limitados a tipos de recursos específicos, cada uno con su propia fecha de caducidad. Un token de solo lectura que se le pase a tu flujo de trabajo de generación de informes simplemente no puede borrar nada, independientemente de cómo esté redactada la solicitud.
Lo efímero es mejor que lo duradero. Un token que caduca la semana que viene supone un riesgo menor que uno que se queda para siempre en un archivo de configuración. Defíneles un ámbito de aplicación, renuévalos y revócalos en cuanto termine el proyecto.
- Lectura y diagnóstico: Estas acciones son bastante seguras. No deberías perder ni un minuto en trasladar estos flujos de trabajo a tus ventanas de chat con IA, en lugar de hacerlos cada vez en el panel de control de tu proveedor de alojamiento.
- Acciones que implican cambios: Asegúrate de que cualquier cambio que realices sea reversible (ten copias de seguridad), esté bien delimitado, sea supervisado por una persona cualificada y vaya precedido de advertencias si es destructivo o afecta a toda la cuenta.
La seguridad de la gestión de servidores mediante IA no depende de la inteligencia relativa del modelo que utilices.
Preocupaciones reales sobre la seguridad en la gestión de servidores con IA
Hay algunos casos en los que la gestión de servidores en la nube de MCP puede salir mal y afectar a las operaciones de la empresa.
- El modelo hace lo correcto, pero en el servidor o la aplicación equivocados. «No está claro qué quieres». Sé específico en tus instrucciones.
- El modelo afirma con total seguridad algo que es falso. Se sabe que los modelos LLM mienten descaradamente y solo lo admiten cuando se les confronta. También puede que malinterpreten los resultados sin querer.
- Demasiado acceso. Un token que podría acceder a todo cuando la tarea solo requería una pequeña parte.
- Inyección indirecta de instrucciones. Esta última amenaza surge cuando tu asistente lee los registros del servidor, los tickets de soporte, el archivo README o páginas web. Esto permitiría a un atacante leer instrucciones maliciosas como si vinieran de ti.
- Manipulación maliciosa de herramientas. Cada herramienta de MCP tiene una descripción de texto que le indica al modelo qué hace. Un atacante puede introducir ahí instrucciones que copien de forma encubierta tus variables de entorno o claves a otro lugar.
- Servidores no fiables. Muchos servidores de la comunidad se ejecutan como código con tus credenciales al alcance. Instálalos desde fuentes en las que confíes y lee bien lo que te pide un servidor antes de conectarte.
Como bien dice Simon Willison, el cocreador de Django, hay una tríada letal: el agente puede acceder a datos privados, está expuesto a contenido externo no fiable y tiene una forma de enviar datos al exterior. Si eliminas cualquiera de estos elementos, los peores escenarios se vuelven mucho más difíciles de llevar a cabo.
Medidas de seguridad del servidor MCP
Cuando uses herramientas como ChatGPT o Claude para gestionar servidores o aplicaciones, deberías incluir las siguientes instrucciones en tu proyecto. Así reducirás la mayoría de los riesgos derivados de resultados negativos involuntarios o imprevistos.
- Confirmando un comportamiento destructivo. Un «sí» humano borra, restaura y sobrescribe; una pausa.
- Separación de lectura y escritura. Echar un vistazo cuesta poco y se puede revertir. Los cambios se controlan.
- Paso a paso. La ejecución secuencial te ofrece un resumen estructurado de lo que se ha ejecutado y lo que requiere atención, en lugar de un proceso por lotes silencioso.
- Registro de auditoría. Cada acción deja un rastro que puedes consultar después.
- Validación de entradas y limitación de velocidad. La infraestructura rechaza las solicitudes mal formadas o descontroladas.
- Acceso limitado a las cuentas. El agente solo puede acceder a lo que tu cuenta ya permite, nada más.
- Tokens con alcance limitado y de corta duración. Emite el token más pequeño que necesite la tarea y ponle una fecha de caducidad, para que, si se filtra una credencial, tenga una vida útil limitada.
- Límites de salida del servidor local. Limita a dónde puede enviar datos un servidor que se ejecute en tu ordenador. Una inyección que no pueda filtrar datos es, en gran medida, ruido.
- Comprueba bien antes de conectarte. Trata un nuevo servidor MCP como si fuera una nueva dependencia. Comprueba la fuente, limítate a servidores oficiales o bien valorados y desconfía de cualquier cosa que pida permisos muy amplios para una tarea concreta.
Cloudways MCP para agencias te ofrece todas estas funciones para maximizar la productividad. Gestionar todo un conjunto de sitios web de clientes resulta mucho más fácil, ya que nunca tienes que salir de la ventana de chat que utilizas para todas tus tareas profesionales. Incluso tus agentes de IA, como Openclaw o Hermes, pueden conectarse a Cloudways para ofrecerte el máximo control y comodidad.
Buenas prácticas de seguridad en el uso de la IA
. Tú, como usuario humano que utilizas los modelos de lenguaje grande (LLM) para realizar tareas relacionadas con el trabajo en servidores y aplicaciones, necesitas aprender a convertirte en un usuario avanzado que no borre por error los datos de los clientes ni permita que un ransomware te impida acceder a tu cuenta de alojamiento.
- Empieza con tareas de solo lectura: auditorías, «qué aplicaciones usan versiones antiguas de PHP», clasificación de incidencias.
- Haz primero los cambios arriesgados en el entorno de pruebas.
- Lee bien la acción propuesta antes de confirmarla, sobre todo si incluye «eliminar», «restaurar» o «sobrescribir».
- Concede solo el acceso mínimo que requiera el trabajo y revócalo cuando termine el proyecto.
- Mantén las copias de seguridad activadas y conoce tu punto de restauración.
Es como si hubieras contratado a un empleado sin experiencia; estas son las mismas medidas de seguridad que aplicarías a su acceso a los sistemas críticos de trabajo.
Seguir las recomendaciones de MCP Security tiene ventajas para tu negocio
He visto cómo los dueños de pequeñas empresas obtienen beneficios tangibles al seguir los consejos que hemos compartido aquí. En lugar de tener que navegar por docenas de paneles de control y menús de navegación, hacen la mayor parte de su trabajo operativo en la ventana de chat de su LLM. Usan un lenguaje sencillo (o su idioma nativo) para comprobar vulnerabilidades, solucionar problemas de SSL y obtener respuestas rápidas cuando su página web se ralentiza.
Las agencias con equipos que trabajan para destacar en un mercado competitivo consiguen visibilidad de toda su flota, una lista de comprobación previa al lanzamiento con una sola indicación y la posibilidad de crear copias de prueba para los clientes sin tener que cambiar de contexto.
Al final, esto se nota en tu cuenta de resultados, porque las personas dedican menos tiempo a tareas rutinarias y más a la formulación de estrategias de alto nivel, la gestión de cuentas y el desarrollo empresarial.
Garantiza la seguridad MCP para una gestión segura de los servidores de IA
Entonces, ¿es seguro dejar que la IA se encargue de tus servidores? Sí, siempre y cuando sepas lo que estás haciendo. Es bastante fácil aprender la mejor forma de hacerlo sin poner en peligro la reputación de tu empresa.
Analizar y diagnosticar tu infraestructura desde una ventana de chat supone un riesgo bajo y merece la pena ponerlo en práctica ya mismo. Realizar cambios también es seguro, siempre que el cambio sea reversible, el token tenga un ámbito limitado y alguien autorice cualquier acción destructiva.
Las amenazas que hay que tomar en serio no son ciencia ficción.
P. ¿Es seguro que la IA se encargue de gestionar los servidores?
Para leer y diagnosticar, sí, con muy poco riesgo. En cuanto a los cambios, es seguro cuando la plataforma confirma las acciones destructivas, mantiene un registro de auditoría, limita el asistente a un token con alcance restringido y tú revisas los cambios antes de aprobarlos.
P. ¿Qué es el «envenenamiento de herramientas» en MCP?
Un ataque en el que se ocultan instrucciones maliciosas dentro de la descripción de una herramienta MCP, que el modelo lee pero que tú nunca ves. La herramienta puede parecer inofensiva mientras intenta redirigir al modelo, por ejemplo, para filtrar credenciales. Por eso la fuente de tus herramientas es tan importante como tus indicaciones.
P. ¿Son los servidores MCP remotos más seguros que los locales?
A menudo sí, para los usuarios sin conocimientos técnicos. Un servidor remoto lo aloja el proveedor y no puede acceder a tus archivos locales, mientras que un servidor local se ejecuta en tu ordenador y tiene que estar en un entorno aislado para que sea seguro. De esta forma, confías en el proveedor en lugar de gestionar tú mismo el aislamiento.
P. ¿Puede la IA borrar mi página web por error?
Un sistema bien diseñado no ejecutará ninguna acción destructiva sin tu confirmación, así que el riesgo real es bajo. Usa un token de solo lectura siempre que puedas, mantén activadas las copias de seguridad y revisa bien lo que apruebes.
P. ¿Qué significa MCP en el ámbito de la IA?
Protocolo de contexto de modelo. Es el estándar que permite que un asistente de IA realice acciones reales y autorizadas en tus dispositivos conectados, en lugar de limitarse a darte consejos.
Start Growing with Cloudways Today.
Our Clients Love us because we never compromise on these
Zain Imran
Zain es ingeniero electrónico y MBA, y le encanta profundizar en las tecnologías para comunicar el valor que crean para las empresas. Interesado en arquitecturas de sistemas, optimizaciones y documentación técnica, se esfuerza por ofrecer perspectivas únicas a los lectores. Zain es aficionado a los deportes y le encanta dedicarse al desarrollo de aplicaciones como hobby.